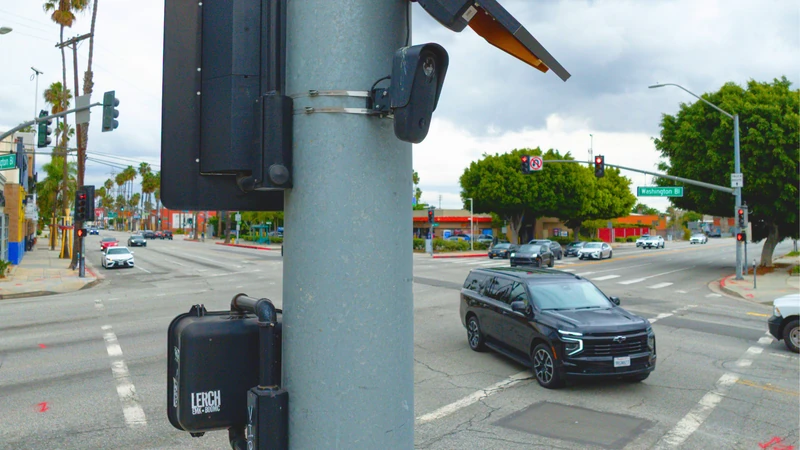
Flock در پی حذف نقشه دوربینهای افشا شده توسط محقق امنیتی
یک محقق امنیتی آسیبپذیریای را در وبسایت Flock کشف کرد که به او بدون نیاز به اعتبارنامه ورود، یک توکن دسترسی میداد. این محقق از اطلاعات به دست آمده برای ساخت نقشهای از دوربینهای Flock استفاده کرد و آن را در وبسایتی به نام نقشه نظارتی Flock به اشتراک گذاشت که شامل ۳۳۵,۷۰۱ دوربین است. Flock اکنون شکایتی مبنی بر نقض علامت تجاری با هدف وادار کردن محقق به بستن وبسایت ارائه کرده است.
به گزارش The Intercept، جاشوا مایکل از این آسیبپذیری برای پرسوجو از ArcGIS، یک لایه نقشهبرداری و جغرافیایی شخص ثالث که Flock از آن استفاده میکند، برای بازیابی پایگاه دادهای از دستگاههای Flock در نوامبر ۲۰۲۵ استفاده کرد.
مایکل گفت که بلافاصله شرکت را در مورد نقص امنیتی مطلع کرده است. او در ایمیل خود، مورخ ۱۳ نوامبر ۲۰۲۵، گفت که “تمام آزمایشها کاملاً غیرتهاجمی، محدود به نقاط پایانی باز و بدون احراز هویت بودند و شامل دور زدن احراز هویت، تغییر دادهها یا فراخوانی هرگونه عملیات قابل پرداخت ArcGIS یا Google نمیشدند.” با این حال، شرکت به پیام او پاسخ نداد و دو بار دیگر تلاش کرد تا یک نماینده پاسخ دهد. Flock در پاسخ خود گفت: “از یافتههای شما متشکریم. ما در حال بررسی داخلی آنها هستیم و به زودی با مراحل بعدی با شما تماس خواهیم گرفت،” اما محقق گفت که شرکت تا به امروز هنوز پاسخی نداده است.
Flock ظاهراً آسیبپذیری را در ژانویه امسال پس از انتشار یافتههای مایکل برطرف کرد، اما محقق توانست قبل از آن یک پایگاه داده موقعیت مکانی دستگاههای Flock را استخراج کند. این اطلاعات به او اجازه داده است تا وبسایت نقشه نظارتی Flock را بسازد که شامل ۳۳۵,۷۰۱ دوربین است که احتمالاً در دسامبر ۲۰۲۵ بهروزرسانی شدهاند.
شرکت نظارتی گفت که هرگز هک نشده، اطلاعات Flock هرگز فاش نشده و پلتفرم ابری Flock Safety “هرگز تجربه نقض داده نداشته است،” اما مایکل میگوید این اظهارات واقعیت را منعکس نمیکند. او به The Intercept گفت که این اعلامیه را “پس از اینکه من پایگاه داده دستگاههای آنها را بیرون کشیدم” انجام دادند. این محقق گفت: “این دو احتمال را باقی میگذارد. یا آنها میدانستند و از ترس مطبوعات بد تصمیم گرفتند آن را فاش نکنند، یا اصلاً نمیدانستند که من دادهها را استخراج کردهام. اولی یک شکست شفافیت است. دومی یک شکست در تشخیص با پیامدهای امنیت ملی است.”
این موضوع بار دیگر سوالاتی را در مورد اقدامات امنیت سایبری و حریم خصوصی شرکت مطرح میکند. هکرها اخیراً کشف کردهاند که دوربینهای Flock کلیدهای رمزگذاری را مستقیماً روی دستگاه ذخیره میکردند، که به آنها اجازه داد بیش از ۲۷,۰۰۰ کلیپ ذخیره شده را استخراج کنند و متوجه شوند که این دوربینها در مدت ۲۱ روز بیش از ۱.۶ میلیون تصویر گرفتهاند. همچنین موارد متعددی از سوءاستفاده وجود داشت که در آن افسران پلیس از این سیستم برای تعقیب شرکای عاطفی استفاده کردند، در حالی که یک بررسیکننده خودرو در پارکینگ فروشگاه “کمین” شد و به مدت یک ساعت به دلیل گزارش پلیس اشتباه بازداشت شد.
آنچه نگرانکنندهتر بود این بود که مایکل اشاره کرد که فراگیر بودن سیستم و آسیبپذیریهایی که او تاکنون کشف کرده نشان میدهد که میتوان از آن برای ردیابی پرسنل استفاده کرد. سربازان و غیرنظامیان شاغل در صنعت دفاعی میتوانند به طور بالقوه در رفت و آمد به ۲۲ سایت حساس، از جمله پایگاه هوایی اگلین، مقر سیا، مقر افبیآی، پایگاه مشترک اندروز و حتی پنتاگون، مشاهده شوند، با افرادی که در شعاع ۲۰ مایلی این سایتها زندگی میکنند، ۵۷.۲۲٪ تا ۹۳.۹۴٪ شانس عبور از یک دوربین Flock و ضبط شدن در سیستم را دارند.
در حالی که Flock قبل از انتشار گزارش The Intercept در مورد آن اظهار نظری نکرد، مایکل اشاره کرد که شکایتی مبنی بر نقض علامت تجاری در سایت خود دریافت کرده است. Doppel، یک شرکت امنیت سایبری که بر دفاع در برابر مهندسی اجتماعی تمرکز دارد، از طرف شرکت نظارتی با او تماس گرفت و گفت که او از علامت تجاری “FLOCK SAFETY” بدون مجوز استفاده میکند و این ممکن است مشتریان آنها را سردرگم کند. به همین دلیل، این شرکت درخواست کرد که وبسایت نقشه نظارتی Flock حذف شود، با وجود یک پنجره پاپآپ که هنگام اولین دسترسی به وبسایت ظاهر میشود و خلاف این را میگوید.
- کولبات
- مهر 5, 1405
- 7 بازدید