وزارت دادگستری و افبیآی ایالات متحده دامنههایی را توقیف کردند که به گفته آنها توسط هکرهای تحت حمایت دولت چین، موسوم به QTFY، برای نفوذ به سیستمهای حیاتی آمریکا استفاده میشدند. این حملات شامل نفوذ به ناسا، فدرال رزرو، سنا و وزارتخانههای مختلف بود. گروه QTFY از بدافزارهایی مانند QTRouter و QScan استفاده میکرد که QScan هزاران دستگاه اینترنت اشیا را در سراسر جهان آلوده کرده و آنها را به یک باتنت تبدیل میکرد. این سیستم از سال ۲۰۱۸ زیرساختهای حیاتی آمریکا را به خطر انداخته است.
تحقیقات از سال ۲۰۱۹ و پس از نفوذ به ناسا آغاز شد. افبیآی فعالیتها را به حسابهای جیمیل و شماره تلفنهایی با کد کشور چین ردیابی کرد. دامنههای توقیف شده بین سالهای ۲۰۲۲ تا ۲۰۲۴ ثبت شده بودند. اگرچه چین معمولاً فعالیتهای هکری را انکار میکند، اما مقامات این کشور سال گذشته به برخی حملات به زیرساختهای آمریکا اذعان کردند.
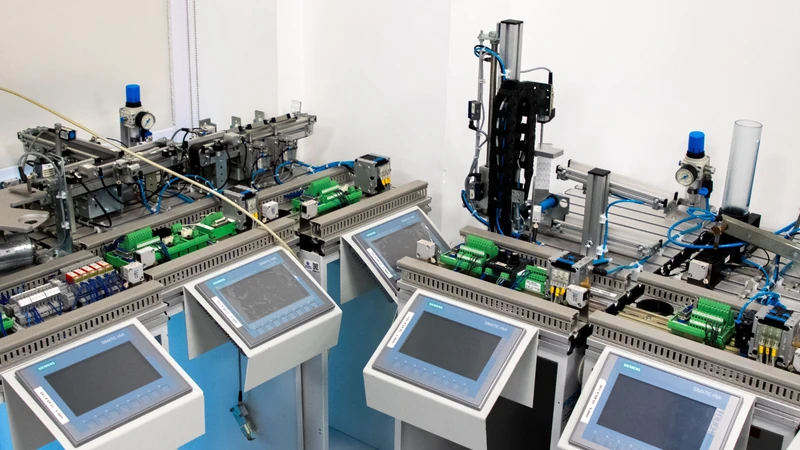
چندین آژانس آمریکایی، از جمله CISA، NSA و FBI، هشداری جدی درباره حملات سایبری هکرهای ایرانی به کنترلکنندههای منطقی برنامهپذیر (PLCs) سری S7 زیمنس در زیرساختهای حیاتی ایالات متحده صادر کردهاند. این هکرها با بهرهگیری از اطلاعات عمومی و ابزارهای هوش مصنوعی، اکسپلویتهایی برای دسترسی و کنترل از راه دور این سیستمها توسعه میدهند. هوش مصنوعی به آنها امکان شناسایی بردارهای حمله جدید و دور زدن دفاعیات را میدهد.
این تهدید فعال بخشهایی چون آب و فاضلاب، انرژی، تولیدات حیاتی و کشاورزی را هدف قرار داده و میتواند منجر به اختلال در فرآیندهای صنعتی، حوادث ایمنی و آسیب به تجهیزات شود. آژانسها به اپراتورها توصیه میکنند تجهیزات خود را بهروز نگه دارند، از اینترنت جدا کنند، کنترلهای دسترسی قوی اعمال کرده و سیستمهای کنترل صنعتی را برای شناسایی فعالیتهای مخرب نظارت کنند. این هشدار پس از حملات سایبری اخیر به زیرساختهای آب چندین ایالت صادر شده است.
هفت ایالت آمریکا حملات سایبری به سیستمهای کنترل تامین آب خود را گزارش کردهاند و ایران مظنون اصلی این اقدامات است، هرچند مدرک قطعی وجود ندارد. این حملات که از زمان آغاز کارزار بمباران آمریکا تشدید شدهاند، فاقد درخواست مالی بودند که نشاندهنده انگیزههای دولتی است. مینهسوتا و میشیگان از اولین اهداف بودند و مقامات را وادار به نظارت بر سیستمهای قدیمی و متصل به اینترنت برای یافتان آسیبپذیریها کرده است.
براهام، مینهسوتا، به کنترل دستی روی آورده که هزینه بالای ارتقاء زیرساختهای فناوری اطلاعات برای شهرداریهای کوچک را برجسته میکند. با وجود کماهمیت جلوه دادن کاخ سفید، مقامات فدرال به بازیگران ایرانی مشکوک هستند. این اولین بار است که زیرساختهای حیاتی سرزمین اصلی آمریکا توسط هکرهای مظنون ایرانی تحت تأثیر قرار میگیرد، با وجود هشدارهای قبلی CISA. فضای سایبری به عنوان یک قلمرو حیاتی در جنگ مدرن مطرح شده است.
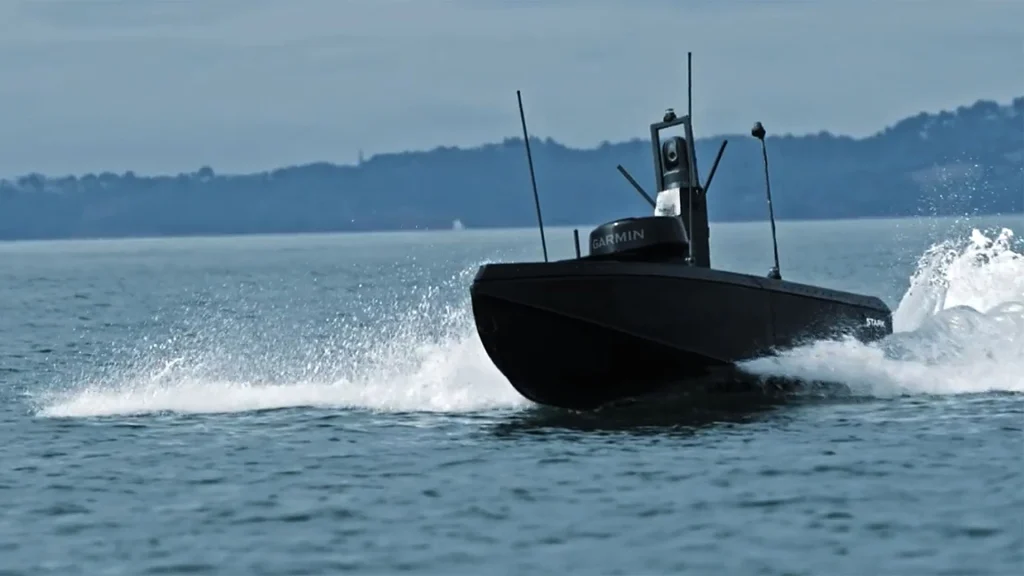
شرکت انگلیسی-آلمانی Stark، متخصص در سیستمهای خودمختار، از شناورهای سطحی بدون سرنشین (USV) Vanta-4 و Vanta-6 رونمایی کرد. این پهپادهای دریایی مقرونبهصرفه و قابل تولید انبوه، در رزمایشهای ناتو در سپتامبر آزمایش شدند. هدف اصلی آنها حفاظت از کابلهای حیاتی زیر دریا در برابر حملات، بهویژه از سوی ناوگان سایه روسیه در دریای بالتیک است. مدیر عامل Stark بر اهمیت اقیانوس برای امنیت تاکید کرده است.
پهپادهای Vanta-4 و Vanta-6 (4 و 6 متر) مجهز به حسگرهای پیشرفته (الکترواپتیک، مادون قرمز، رادار) و طراحی ماژولار هستند. برد عملیاتی آنها 900 مایل دریایی است. این شناورها میتوانند مستقل یا گروهی عمل کرده و در سناریوهایی چون اسکورت و گشتزنی اطلاعاتی آزمایش شدهاند. Stark، با حمایت مالی از جمله صندوق نوآوری ناتو، این پهپادها را راهحلی مقرونبهصرفه برای حفاظت از زیرساختهای حیاتی میداند.
تحقیق FT نشان میدهد کشتی جاسوسی نظامی روسی “یانتار” کابلهای زیردریایی حیاتی ناتو در سواحل اقیانوس اطلس اروپا را نقشهبرداری و نظارت میکند. این کشتی با تجهیزات پیشرفته، احتمالاً ارتباطات اینترنتی، انرژی، نظامی و مالی متحدان ناتو را رهگیری میکند. این فعالیتها در پی نگرانی از خرابکاریهای زیردریایی، مانند قطع کابل فنلاند و سوئد، تهدیدی جدی برای زیرساختهای جهانی است.
گزارش FT میافزاید یانتار، تحت نظارت GUGI روسیه، در دریای ایرلند و بین نروژ و سوالبارد مشاهده شده است. این کشتی قادر به استقرار زیرآبیهای مجهز برای رهگیری اطلاعات یا کارگذاری مواد منفجره است. نیروی دریایی بریتانیا به دنبال تأمین بودجه برای حسگرهای دفاعی و پهپادهای زیرآبی برای محافظت از این زیرساختها است، زیرا کارشناسان نظامی نسبت به هدف قرار گرفتن کابلها توسط روسیه برای اخلال در کشورهای غربی هشدار میدهند.
وزارت امور خارجه آمریکا ۱۰ میلیون دلار پاداش برای اطلاعات مربوط به سه هکر روسی، مارات والریویچ تیوکوف، میخائیل میخائیلوویچ گاوریلوف و پاول الکساندروویچ آکولوفوف، اعلام کرده است. این افراد که افسران سرویس امنیت فدرال (FSB) روسیه معرفی شدهاند، متهم به انجام فعالیتهای سایبری مخرب علیه زیرساختهای حیاتی آمریکا و هدف قرار دادن بیش از ۵۰۰ شرکت انرژی خارجی در ۱۳۵ کشور هستند.
اتهامات مربوط به این هکرها در سال ۲۰۲۲ فاش شد و شامل نصب بدافزار در سیستمهای یک پالایشگاه خارجی در سال ۲۰۱۷ برای جلوگیری از عملکرد سیستمهای ایمنی آن بود. این گروه همچنین از یک آسیبپذیری قدیمی در تجهیزات سیسکو (CVE-2018-0171) سوءاستفاده کردهاند که وصله امنیتی آن سالها پیش منتشر شده بود. وزارت امور خارجه آمریکا جزئیات نحوه ارسال اطلاعات درباره این افراد را از طریق شبکه تور ارائه کرده است. این اقدام بخشی از برنامه «پاداش برای عدالت» است که هدف آن مقابله با تهدیدات سایبری و تروریسم است.