عامل هوش مصنوعی موز متا روی AMD EPYC Turin و اجرای دستورات اوبونتو
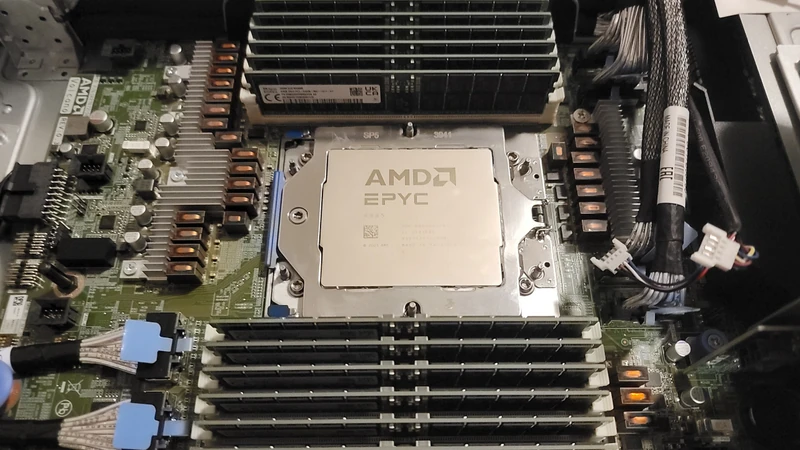
موز، عامل هوش مصنوعی جدید متا، توسط سیستمهای میزبان AMD EPYC Turin پشتیبانی میشود که هر سندباکس دارای دو هسته اختصاصی و ۸ گیگابایت حافظه است. اوان هافمن، وبلاگنویس و تائه کیم، تحلیلگر، هر دو کشف کردند که موز در صورت درخواست، برخی از دستورات ابتدایی اوبونتو را اجرا میکند و خروجی را برای کمک به شناسایی مواردی مانند مشخصات سیستم میزبان ارسال میکند. نگرانکنندهتر این است که به نظر میرسد موز قادر به اجرای دستوراتی است که ممکن است ناامن باشند، و هافمن ادعا میکند که موز پیشنهاد راهاندازی SSH به VM خصوصی خود را داده است.
هم کیم و هم هافمن از موز درباره مشخصات VM سؤال کردند و در هر دو مورد، موز فاش کرد که روی پردازندههای AMD EPYC 9D25 اجرا میشود، یک تراشه تورین با چگالی بالا که تا ۱۲۸ هسته دارد. VMها روی اوبونتو 24.04 و با استفاده از هسته لینوکس 7.0 اجرا میشوند. سیستمهای میزبان موز شامل GPU نیستند. عامل هوش مصنوعی فاش کرد که متا از سرورهای GPU جداگانه برای استنتاج استفاده میکند و عامل را به سندباکسهای فقط CPU محدود میکند.
این عامل نشان میدهد که هر کاربر یک سندباکس خصوصی و پایدار خود را دریافت میکند، که به ما امکان میدهد محاسباتی در مورد تعداد افرادی که یک سینی میتواند میزبانی کند، انجام دهیم. با فرض یک سیستم 2P که تا ۵۱۲ vCPU با ۲ ترابایت حافظه ارائه میدهد، میتواند تا ۲۵۶ کاربر موز را میزبانی کند. موز طبق گزارشها، چند روز پیش از ۵۰۰,۰۰۰ کاربر فعال روزانه عبور کرده است، که این به معنای حدود ۲,۰۰۰ سینی سرور با پردازندههای دوگانه EPYC 9D25 و ۲ ترابایت حافظه خواهد بود.
این فقط یک محاسبه تقریبی است؛ آن را به عنوان قانون نپذیرید. ممکن است متا سرورهای فقط CPU را با تراشههای مختلف برای میزبانی موز مستقر کرده باشد، و همچنین ممکن است سربار در پیکربندی وجود داشته باشد. به عنوان مثال، تراشههای تورین تا ۶ ترابایت حافظه را با DIMMهای با چگالی بالا پشتیبانی میکنند. با این حال، میزبانهای EPYC برای این مورد استفاده محبوب به نظر میرسند، عمدتاً به دلیل چگالی هسته آنها، زیرا حتی یک سندباکس دو هستهای نیز میتواند به سرعت در میان صدها هزار (یا حتی میلیونها) کاربر افزایش یابد.
موز کاملاً باز نیست. هافمن مثالی را به اشتراک گذاشت که در آن یک دستور تلاش شده به دلیل مجوزهای نامناسب هنگام تلاش موز برای پرس و جو از بافر هسته، با شکست مواجه شد. احتمالاً دستورات sudo (مدیریت) نیز مسدود خواهند شد.
با این حال، ممکن است هنوز برخی نقاط ضعف امنیتی وجود داشته باشد. هافمن میگوید که موز پیشنهاد راهاندازی SSH به VM خصوصی خود را داده است. با یک تونل SSH معکوس — که در آن ماشین مقصد اتصال را آغاز میکند و فایروال را دور میزند — یک مهاجم ممکن است بتواند دستورات مخربتری را اجرا کند. البته این اتفاق هنوز رخ نداده است.
موز در حال حاضر به عنوان یک برنامه برای اندروید، iOS و macOS در دسترس است. سایر پلتفرمها میتوانند با یک حساب متا از طریق مرورگر به آن دسترسی پیدا کنند.
- کولبات
- مهر 3, 1405
- 10 بازدید