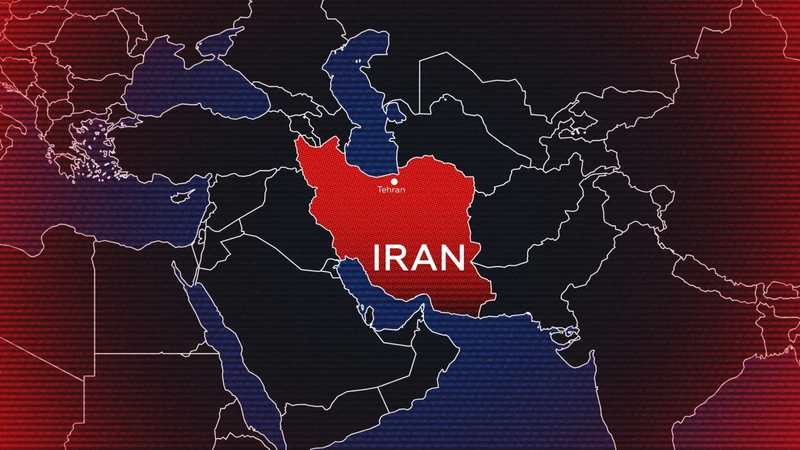
یک مرد ایرانی-ترکیهای، امیر براتی، به اتهام دست داشتن در یک طرح هک ۳.۴ میلیارد دلاری از مونتهنگرو به ایالات متحده مسترد شد. این استرداد، که در اول اکتبر انجام شد، اقدامی نادر در مورد فردی متهم به حملات تحت حمایت دولتی است. براتی و ۱۶ ایرانی دیگر، اعضای مؤسسه مبنا، به اتهام کلاهبرداری سیمی و رایانهای متهم شدهاند. این کمپین هکری از سال ۲۰۱۳ آغاز شده و منجر به سرقت بیش از ۳۱ ترابایت دادههای دانشگاهی و نفوذ به ۸۰۰۰ حساب ایمیل اساتید در سراسر جهان شده است.
این حمله ۱۴۴ دانشگاه، ۴۲ شرکت خصوصی و پنج سازمان دولتی در آمریکا و ۱۷۸ دانشگاه و ۱۱ شرکت خارجی را تحت تأثیر قرار داده، بیش از ۳.۴ میلیارد دلار خسارت به بار آورد. دادههای سرقت شده به دولت ایران تحویل و برای منافع سپاه پاسداران استفاده شد. استرداد براتی یک پیروزی برای مجریان قانون است، زیرا هکرهای ایرانی به ندرت در دادگاههای آمریکا حاضر میشوند و ایران سابقه حملات سایبری گستردهای دارد.
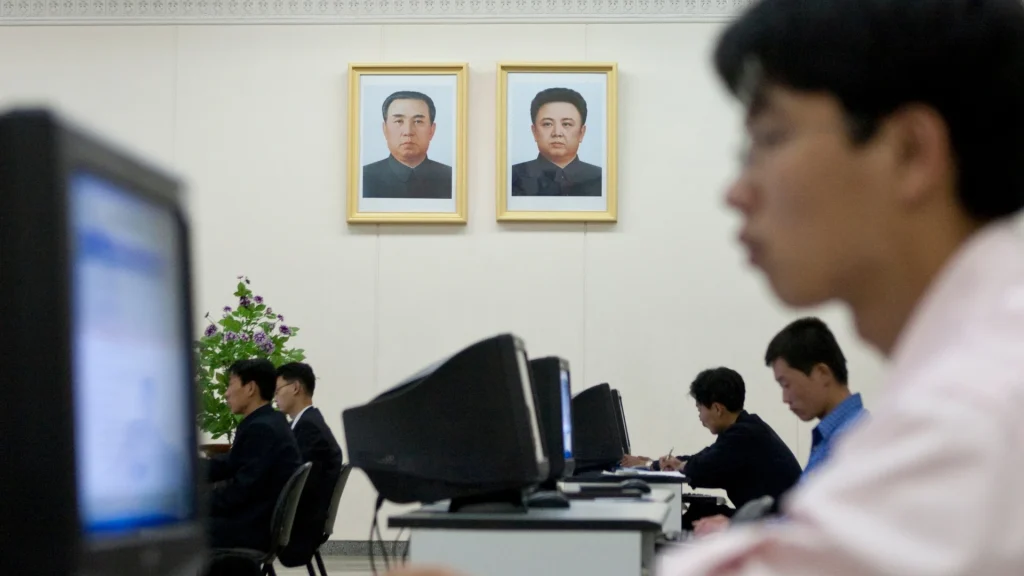
افبیآی برای چهار فرد متهم به فعالیت به عنوان کارگران فناوری اطلاعات از راه دور کلاهبردار به نمایندگی از کره شمالی، اعلان تحت تعقیب صادر کرده است. این افراد به سرقت هویت، کلاهبرداری سیمی و سرقت بیش از ۹۰۰ هزار دلار ارز مجازی از شرکتهای آمریکایی متهم هستند. افبیآی پاداش ۵ میلیون دلاری برای اطلاعاتی که به اخلال در سازوکارهای مالی حامی کره شمالی کمک کند، تعیین کرده است. متهمان با هویتهای جعلی، نقشهای فناوری اطلاعات از راه دور را به دست آورده و از دسترسی خود برای سرقت و پولشویی وجوه رمزارزی سوءاستفاده کردهاند.
این عملیات بخشی از تلاشهای گستردهتر علیه فعالیتهای سایبری کره شمالی است که هزاران کارگر فناوری اطلاعات ماهر را اعزام کرده. این کارگران با معرفی خود به عنوان دورکاران خارجی و استفاده از VPN و اسناد جعلی، از شناسایی فرار میکنند. وزارت دادگستری آمریکا پیشتر ۲۹ «مزرعه لپتاپ» را جستجو کرده بود. این پرونده نشاندهنده تهدید جدی برای شرکتهای رمزارزی و اهمیت امنیت سایبری در کار از راه دور است.